昨年9月、BINANCEのあるエンジニアが採用面接の提案を受けた。正規の求人プラットフォームを通じて連絡してきた企業と数週間にわたりやり取りを続け、2回の面接も受けた。続いて面接課題をダウンロードするよう求められた。課題ファイルには悪性コードが仕込まれていた。先月29日に発生したBINANCEハッキングは、こうして始まった。
BINANCEは3日、北朝鮮のハッキング組織による多段階攻撃に関する初期調査結果を公表し、この侵入経路を明らかにした。攻撃者はエンジニアのコンピュータを感染させて最初の拠点を確保した後、悪性コードを拡散させ、内部のAIツールへのアクセス権限を悪用して取引所のシステム深部に侵入した。流出規模は約64億ドルに上り、仮想資産流出事件としては過去最大となった。
ブロックチェーンデータ分析企業Chainalysisは4日に公表した分析で、この手口が突如現れたものではないと指摘した。Chainalysisは過去18ヶ月間、北朝鮮と関連する勢力が類似の偽面接・悪性コードの手口で引き起こした被害が1,430万ドルを超えると集計した。被害者は仮想資産を保有する個人から企業、ブロックチェーンサービス、分散型自律組織(DAO)まで多岐にわたった。1件あたりの被害額は数万ドルから数百万ドル規模だった。
Chainalysisは、こうした小規模な攻撃が北朝鮮ハッカーにとって練習の場として機能した可能性に注目した。Chainalysisのトム・マクレイス上級インテリジェンスアナリストは「個人ウォレットの侵害につながった採用面接関連の事例を数十件確認した」とし、「攻撃者は一連の侵害を重ねることで手口を完成させ発展させてきており、そうして史上最大規模の流出が起きるに至った」と述べた。BINANCEへの攻撃は数ヶ月、長ければ数年にわたる準備の結果である可能性があるとの分析だ。
偽の面接を用いる手口は、セキュリティ業界で「Contagious Interview(感染性面接)」と呼ばれている。攻撃者が採用担当者になりすまし、正規の採用プロセスを装って面接を進めた後、コーディング課題やダウンロードファイルに悪性コードを仕込んで応募者のコンピュータを感染させる方式だ。会社の中核システムへのアクセス権限を持つ開発者やエンジニアが主な標的となる。その社員のアカウントさえ手に入れば、社内へ侵入する扉が開くためだ。
被害は感染したコンピュータにとどまらなかった。Chainalysisは、偽面接の後に被害者のクラウドストレージから仮想資産ウォレットの秘密鍵が流出した事例を複数確認した。一部の被害者は、ウォレット復元用の単語の組み合わせ(シードフレーズ)を感染した端末にダウンロードしたことがないと証言した。Chainalysisは、攻撃者が端末内のファイルだけでなく、クラウドアカウントのログイン情報やブラウザに残る接続情報まで入手した可能性があるとみている。
北朝鮮ハッカーは、感染したコンピュータに命令を送る経路もブロックチェーン上に隠している。通常、ハッカーは別途サーバーを設け感染したコンピュータを遠隔操作するが、このサーバーは捜査機関が見つけ出して遮断できる。北朝鮮は2025年初めから、Tron、Aptosといった公開ブロックチェーンの取引記録に命令を書き込む方式を使い始めた。ブロックチェーンの記録は消去できず、遮断が難しい。Chainalysisによると、ブロックチェーンを利用したサイバー攻撃はこの1年間で5倍に増加した。
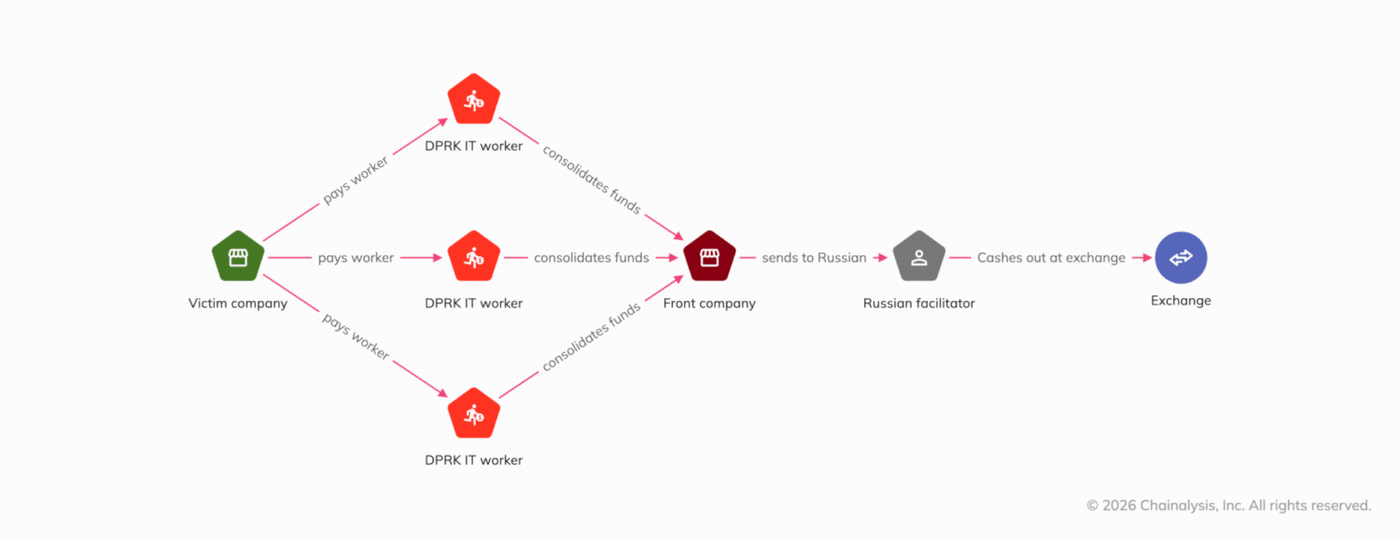
偽面接は、北朝鮮が「採用」を利用するさまざまな手口のうち一つにすぎない。逆方向の手口もある。北朝鮮のIT人材が盗用した身元やVPNで正体を隠したまま、海外企業に遠隔開発者として就職し給与を受け取る方式だ。彼らはステーブルコインでの給与支払いを要望するケースが多く、受け取った資金は仲介者を経由して北朝鮮に送られる。国連は、こうして北朝鮮のIT人材が稼ぎ出す資金が年間6億ドルを超えると推定している。
Chainalysisは「BINANCE事件の調査は進行中であり、流出資金は今後数日間も移動し続けるとみている」とし、「資金の追跡とさらなる資金洗浄の防止のため、BINANCEおよび業界を支援している」と明らかにした。