6万人が集まった国家プロジェクト
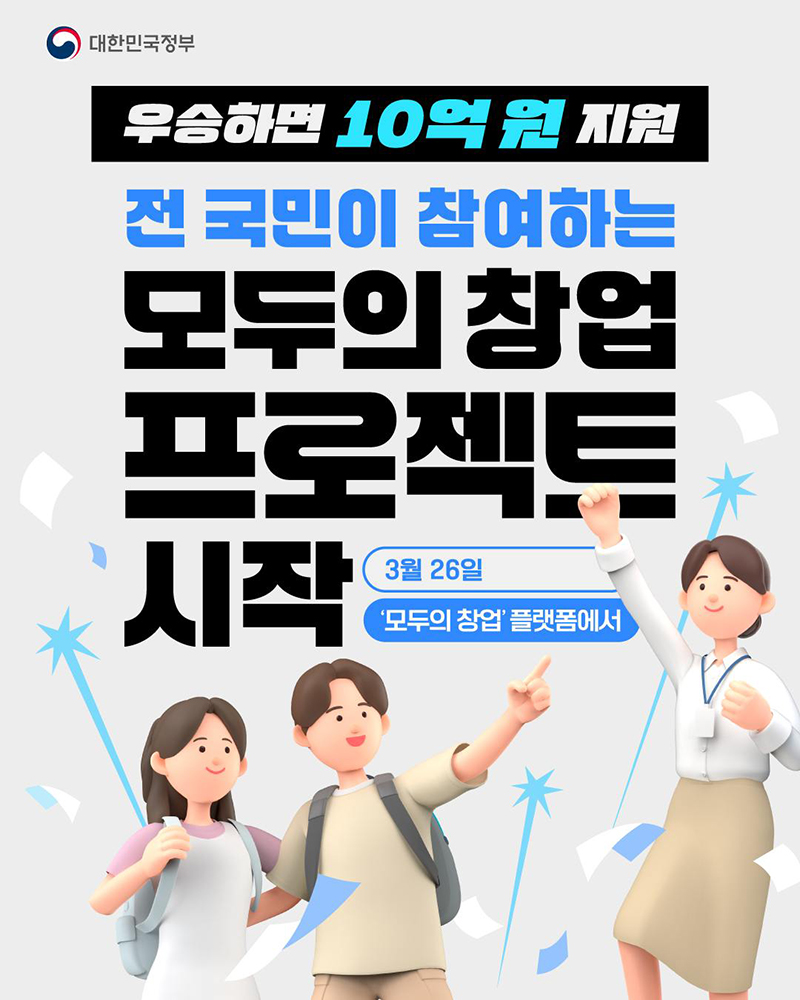
みんなの起業プロジェクトのプロモーション画像
2015年7月、当時の韓国大統領朴槿恵(パク・クネ)氏は、既存産業とICT技術の融合・革新による新たな価値創造という概念を掲げ、「起業はビッグチャンスだ!」と語ったことがあります。しかし、起業は誰にでもできるものではありませんでした。さらに、一度起業に失敗すると、再挑戦するにはあまりにも難しい韓国起業の現実の中で「創業はチャンスではなく、リスクの連続だ」と揶揄されることもありました。実際、そのような現実は10年が経った今でも大きくは変わっていないようです。
そんな中、2026年初頭、「アイディアさえあれば誰でも起業できる!」というスローガンで始まった韓国政府の起業支援プロジェクトがありました。韓国の中小ベンチャー企業部(日本の経済産業省、中小企業庁に該当)が実施したこのプロジェクトは、応募者の68%が若者、約53%が首都圏以外の居住者であり、起業のハードルを下げ、裾野を広げるというプロジェクトの狙いは的中したわけです。反響も爆発的でした。一次募集だけで約63,000人が応募し、政府が主催した起業アイデアコンテストの中では歴代最大規模に達しました。
これまで起業準備者向けの代表的な支援政策だった「予備起業パッケージ」は、最大8,000万ウォンを支援する制度でした。しかし、膨大な量の事業計画書や各種書類、チーム構成表はもちろん、潜在顧客の購入意向書まで提出が必要だったため、ハードルが高いという欠点がありました。さらに、この検証段階を通過して初めて、民間投資連携型の集中育成プログラム「ティップス(TIPS)」へ進むことができたのです。結局のところ、従来の起業政策には、起業プロセスをある程度理解し、周到に準備した人しか応募できないという限界がありました。
しかし、今回の「みんなの起業」はまさにそれらの壁を取り払いました。アイデアのタイトルと思いついた背景、解決したい課題、検証方法。必要なのはこの4項目だけであり、30分もあれば応募は完了します。十分な準備をした一部の人だけではなく、頭の中に浮かんだアイデア一つだけで、誰もがスタートラインに立つことができるようにしたのです。そして6月初旬、その最初の結果が発表されました。
起業志望者の「武器」が盗まれた
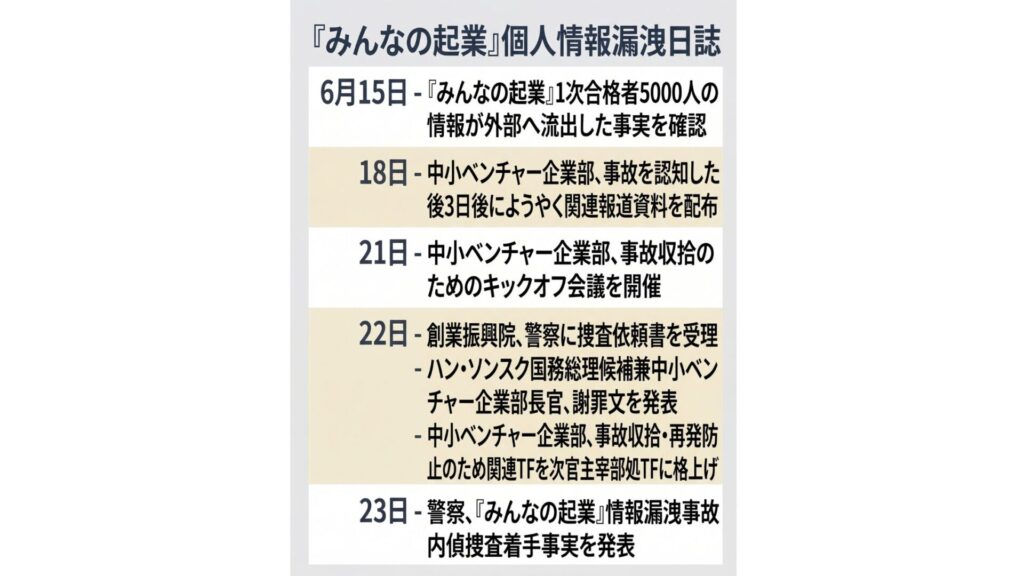
みんなの起業 個人情報漏洩日誌(出典 munhwa.com)
しかし発表直後、一次審査を通過したある参加者が、「突然、自分の起業アイデアに関連する広告メールが届いた」とYouTubeを通じて自身の状況を知らせました。当初は「協力会社に情報が渡ったのではないか」と考えられていましたが、翌日には情報流出疑惑が報道されました。そしてその翌日には、流出が事実であることが確認されたのです。1次合格者5,000人全員の起業アイデアの要約内容やメンターが作成した審査コメント、個人のメールアドレスなど、事実上、合格者の中核情報が丸ごと流出したのです。さらに驚くべきことに、アイデアの要約を応募時に非公開設定にしていた人々の情報までもが全て丸ごと漏洩していました。つまり、起業家が意図的に守ろうとしていた情報が、本人の意思とは関係なく流出してしまったのです。
起業準備者にとって、アイデアは事実上財産のすべてです。まだ実績もなく、アイデアを製品化・特許化するための組織や資本も持っていないからです。特に、一次通過者に対してメンターが記した評価コメントは、アイデアをさらに完成度の高いプロダクトへと発展させるための一種の改善案でもあります。アイデアと評価コメントがセットで流出したということは、第三者がより完成度の高い形でそれらのアイデアを手に入れたということを意味します。
もし資金力のある投資家や同業他社がこの情報を入手し、先に特許として出願したり商品化してしまったらどうなるでしょうか。アイデアを最初にひらめいた起業家は、何の落ち度もないままチャンスを奪われるわけです。政府は被害報告センターを設置すると発表しましたが、実効性には疑問が残ります。後になって誰かが同じアイデアでビジネスをしても、事実上それが偶然かどうかを選別する方法がないからです。
もちろん、今回のコンテストに提出されたアイデアは、特許法上「公知となった発明」と認められ、公開後12ヶ月間は特許を出願できないという保護制度は存在します。しかし、12ヶ月を過ぎれば保護を受ける権利がなくなるため、一部の応募者からは、12ヶ月以内に知的財産権を取得できるよう政府が支援するなど、被害予防策を設けなければならないという意見も出ています。
なぜ国家インフラはこれほど脆弱だったのか
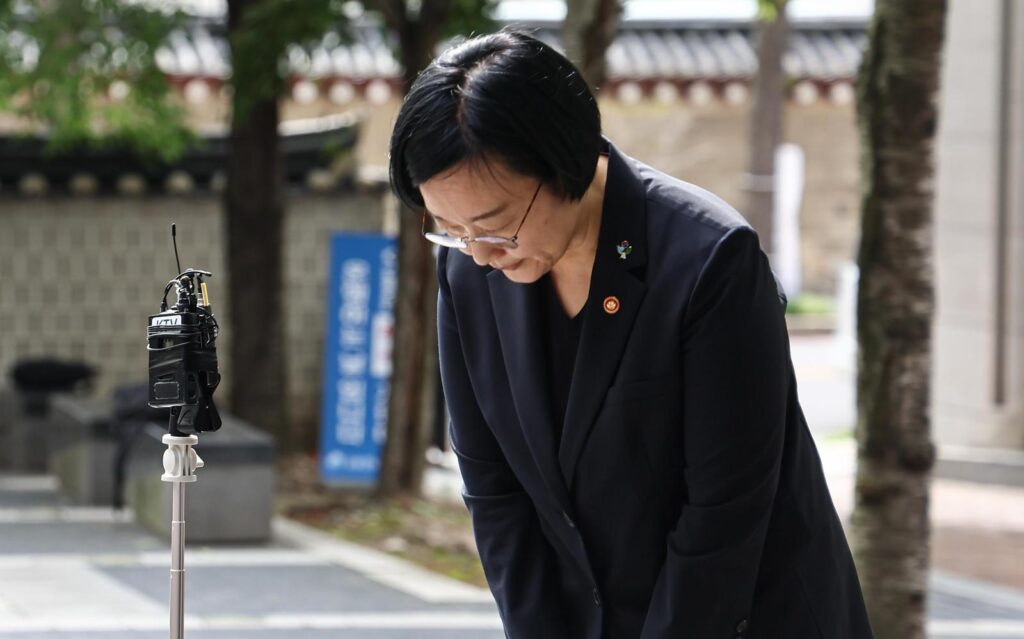
皆の起業アイデア流出事故に謝罪するハン·ソンスク中小ベンチャー企業部長官(出典 donga.com)
今回のアイデア流出事件を受け、中小ベンチャー企業部長官からの謝罪はあったものの、メディアと世論の反応は極めて厳しいものとなりました。政府機関の説明によると、今回の事件はハッカーによる侵入ではありませんでした。プロジェクトに参加していたあるAIソリューション企業が、不正なAPIアクセスやWebクローリング、AIによる自動収集などの方法により、本来非公開だった情報まで取得し、それを利用して広告メールなどを送信していたことが明らかになりました。その過程で、セキュリティシステムは全く機能しませんでした。
結局のところ、流出の原因となったのは、外部の侵入者ではなく、「プロジェクトに参加していた協力会社」だったわけです。AIを積極的に活用しようとした設計が、皮肉にもセキュリティ面では最も弱い部分となってしまいました。セキュリティの見直しなど本来必要な手続きが欠落しているという指摘がメディアからもたらされ、さらに5月には情報漏洩の危険性を知らせる通報があったにもかかわらず、開発者はアクセス経路だけを遮断しただけで、関係機関には報告していなかったことも明らかになっています。
加えて、対応の遅さにも批判が集まっています。政府が情報流出を認識したのも外部からの情報提供によるものであり、被害当事者へ通知がなされたのは実に68時間が経過した後のことでした。さらに、関係機関へ提出した届出書には「流出」と記載されていたにもかかわらず、記者会見や被害者への説明では、より軽い印象を与える「露出」という表現が使われていました。こうした点からも、軽く見せようとしたのではないかという批判が出ました。
もう一つ残念な部分は、制裁の軽さです。民間企業でこのような流出事件が発生した場合、責任の程度に応じて最大数百億ウォン規模の課徴金が科されることがあります。ところが、公的機関に対する情報流出の課徴金の上限は、わずか20億ウォンに過ぎません。より機密性の高い情報を扱う公共部門の責任の方がむしろ軽いという皮肉な状況なのです。
偶然にも、このプラットフォームを主導した韓聖淑(ハン・ソンスク)中小ベンチャー企業部長官は、日本でもおなじみのLINEの親会社だったNAVERの代表を務めたIT CEO出身です。 「みんなの起業」プロジェクトにも格別な愛情を見せ、直接設計に関与したと伝えられており、このプロジェクトの成功は、彼女が後に国務総理候補に指名されるきっかけにもなりました。しかし、IT専門家が主導した事業が、最も基本的なセキュリティで破綻したという事実は、この事件をより重く受け止めさせるものとなっています。
アイデア、その「無形資産」を保護する方法
そもそも「みんなの起業」は、大統領の一言から始まったプロジェクトでした。実際、2026年度予算編成当時、この事業は予定になかった事業です。「パリパリ(韓国語の早くという意味)」の国らしく、迅速にスタートした一方で、その分準備不足だったという点は否定できません。起業アイデアを集めることにはそれほど積極的でありながら、それを保護する事には同じだけの力を注いでいなかったのです。
ある意味、保護すべき対象が「無形」だったことが問題なのかもしれません。現金や物のように目に見える資産であれば、誰でも金庫に入れ、鍵をかけて守ります。しかし、アイデアのように形のない資産は、その価値が見る人によって異なります。政府にとってそれは、いくつかの事業の中の1つに含まれたデータにすぎなかったかもしれませんが、起業を目指す人にとっては、人生そのものを懸けた全財産だったのかもしれません。同じアイデアでありながら、その重みの捉え方がこれほど違っていたことこそが、おそらく今回の事件の本当の原因だったのではないでしょうか。
すでに漏洩した数万人のアイデアは元に戻せません。そのため、今後このような問題が再発しないようにすることが重要ですが、実はこれは韓国だけの課題ではありません。日本も、デジタル庁を筆頭に社会全体のデジタルトランスフォーメーション(DX)を進めており、その過程で数多くのデータが生成され、蓄積されるスピードはますます速くなっています。
韓国で公的機関から個人情報が流出したのは、今回が初めてではありません。しかし、国家が集めた起業アイデアが丸ごと流出したのは、今回が初めてです。形のない資産をこれほど大量に失ったことがなかったからこそ、それを守る方法も十分には身につけていなかったのは当然です。そして、これは韓国だけの話ではないかもしれません。データを集めるスピードが、それを守るスピードを上回る限り、いつか誰もが向き合うことになる課題だからです。だからこそ、今後韓国がこの問題を収拾していく過程を、私たちは引き続き注視していく必要があるでしょう。