AI(人工知能)を活用したサイバー攻撃が高度化・迅速化する中、セキュリティ監視組織の負担も大きくなっている。セキュリティ担当者は絶えず発生する警報の中から実際の脅威を見分け、対応の要否を判断しなければならない。専門人材が不足している組織では、夜間や休日まで同水準の監視体制を維持することも難しい。検知後の調査と対応が担当者の手作業に依存するほど、脅威への対処時間は長くなる。
Logpressoはこうした状況を打開するセキュリティ運用業務AIエージェントプラットフォーム「AIP」を提案した。検知から対応まで可能なAIエージェントでセキュリティ運用を自動化しようというものだ。AIPはLogpressoのSIEM・SOAR・XDRプラットフォームを基盤に、データ収集から分析、検知、対応、報告まで業務全般を自動化する。反復的な調査と分析はエージェントが実行し、組織の方針に従って担当者が主要な措置を承認したり結果を検証したりする構造だ。
収集から報告までセキュリティ監視センター(SOC)の業務を一つの流れとして構築する。警報関連のログを照会し、複数のセキュリティ製品の情報を対照して実際の攻撃かどうかを判断する。対応措置を実行した後は処理結果と根拠も記録として残す。
LogpressoのAIPエージェンティックSOCは、収集・分析・検知・対応・報告へとつながる業務をAIエージェントでつなぐ。異なるシステムのログを収集・分析し、MITRE ATT&CKの攻撃戦術・技法を基に脅威の文脈を把握する。金融業界への攻撃に用いられたARTEXのように、脅威が検知されても担当者が警報を確認して対応するまでに時間がかかる点を考慮し、脅威を検知するとAIエージェントが自動で調査に乗り出す。関連データと主要な話題を分析し、根拠と結果も記録する。エージェントは分析結果を基に初動措置まで策定する。
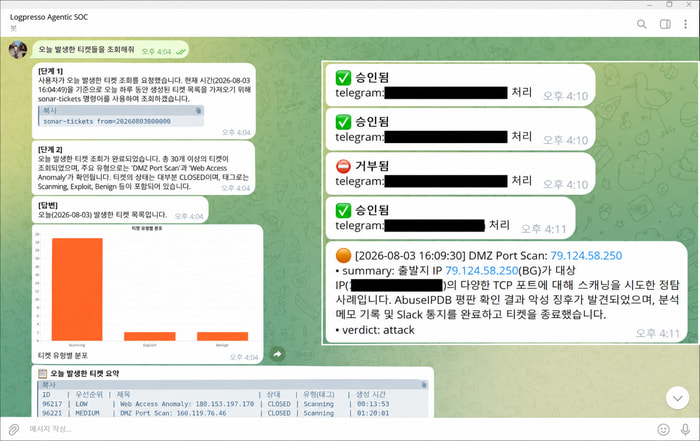
担当者は分析結果と判断根拠をメッセンジャーで確認し、その場で承認して対応を進めることができる。夜間や休日にコンソールの前にいなくても、検知から対応までの時間が遅れることはない。AIで自動化された攻撃に対しても同じ速度で対応できる構造だ。
Logpressoは企業や組織の環境・方針に合わせてエージェントを直接設計するエージェントビルダーも支援する。セキュリティ運用に必要なエージェントの役割、使用するセキュリティ製品とインフラ、対応手順が異なり、自動実行できる措置の範囲も変わる点を考慮した。エージェントの役割と指針、使用するクエリコマンドとスキル、作業手順を定義する。共に業務を遂行するサブエージェントも指定できる。複数のエージェントが役割を分担し、複合的な業務を処理するよう構成する方式だ。直接措置は実行せず、関連情報を収集し脅威の優先順位を算定する分析エージェントとしても運用できる。組織は方針と運用目的に応じて自動化の範囲を定めることができる。
LogpressoのAIPはエージェントごとに実行可能なクエリコマンドを指定するようにしている。許可されていないコマンドは実行できない。IP遮断やシステム隔離のように業務に影響を与えかねないコマンドには担当者の承認手続きを設定できる。分析と低リスクの措置は許可された範囲内でエージェントが自ら処理し、主要な措置は担当者の承認を経て実行されるヒューマン・イン・ザ・ループを採用した。結果と措置の適切性も検証できる。
LogpressoのAIPは保険・証券など金融業界で先に成果を上げている。外部クラウドに依存しないオンプレミス環境にエージェンティックSOCを導入し、規制の厳しい環境でも調査・分析・対応・報告へとつながる監視業務をAIエージェントで自動化した。
<画像=Telegramを通じたAIエージェント制御の様子/Logpresso提供>