AI(人工知能)で攻撃を検知し自ら対応するセキュリティ体系を構想する際、まず確認すべき問いがある。AIが何を根拠に脅威を選別し、どこまでの範囲で対処できるのかという点だ。
Quad Minersは、AIモデルの性能だけでなく、判断を裏付けるコンテキストデータを先に確保すべきだというアプローチを提示した。
サイバー脅威の可能性があるという警報だけでは、どのような資料がやり取りされたのか、普段と異なる挙動なのかまでは把握しにくい。判断根拠が不足した状態で自動化だけを拡大すれば、分析の誤りが誤った遮断につながりかねない。正確な検知と判断、信頼できる自律対応のために、AIが活用し検証できるデータが必要な理由である。
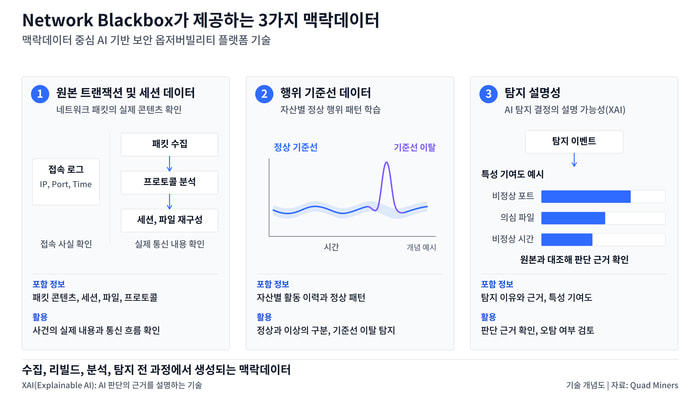
このアプローチを実現する核心は、「コンテキストデータ中心のAIベース・セキュリティオブザーバビリティ」プラットフォーム技術だ。Quad Minersのネットワーク検知・対応(NDR)ソリューション「ネットワークブラックボックス」は、フルパケット収集、セッションとファイルを再構成するリビルド、行為分析、脅威検知という一連の過程でコンテキストデータを生成する。
原本トランザクションとセッションデータ、行為基準線、検知説明性という3つの軸で、ネットワーク上で起きたことと判断根拠を結び付ける。実際の通信と送信内容を確認・判断し、正常と異常の違いを識別しながら、なぜ脅威と判断したのかを検討する。AIの結論をそのまま受け入れるのではなく、根拠を確認しながら活用する構造だ。
フルパケットに基づく分析は、接続情報に加えて実際の通信内容を確認できる点が強みだ。ネットワークブラックボックスはセッション単位の行為を資産別の基準線と比較し、反復要求やパラメータ改ざんなど複数の兆候を組み合わせるシナリオハンティングで攻撃の流れを追跡する。流出が疑われる資料も確認できる。
AI機能は、資産行為の異常検知、メールの文脈異常検知、暗号化トラフィックの分類、説明可能な脅威コンテキスト分析に適用されている。分析の可視性を補完し、検知根拠を自然言語で説明することで、誤検知かどうかを検討する負担を軽減するのに活用されている。
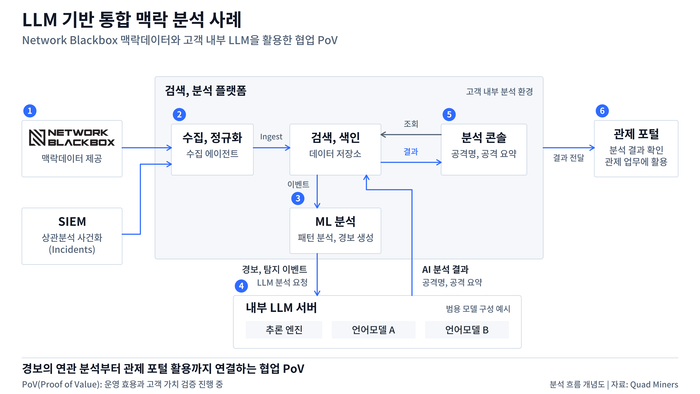
Quad Minersの大規模言語モデル(LLM)統合コンテキスト分析価値検証(PoV)の中立構成図。Quad Miners提供
Quad Minersは、グローバル検索分析プラットフォーム企業と協業し、通信事業者の監視環境において大規模言語モデル(LLM)に基づく攻撃シナリオ分析の運用効果を確認する価値検証(PoV)を進めている。コンテキストデータとSIEM相関分析のインシデント情報を分析プラットフォームに伝達し、正規化と機械学習分析によって生成された警報を顧客内部の言語モデルが関連分析する構造だ。またデータ基盤を顧客の既存セキュリティ体系と連結し、判断から対応へとつながる構造に高度化を進めている。
AIの判断を実際の措置に移す段階では、根拠を再確認し、対処範囲を定められる必要がある。異なるセキュリティツールが生成する警報に、ネットワーク上で実際に起きたことを結び付ければ、分析と対応の共通根拠として活用できる。
ネットワークブラックボックスは、検知結果と関連するネットワーク情報を既存のセキュリティ体系に伝達する。顧客は運用中のセキュリティ情報及びイベント管理(SIEM)、エンドポイント検知及び対応(EDR)、セキュリティ対応自動化(SOAR)ツールを活用しながら、ネットワーク分析と対応能力を補強できる。
エンドポイントセキュリティには疑わしい端末と流出経路を伝達して調査範囲を絞り込み、ファイアウォール対応には確認済みの攻撃通信情報を活用する。各ツールの分析と措置をネットワークの証拠に結び付ける方式だ。顧客環境に合わせて検知・分析・対応を連携させ、段階的に高度化していくアプローチである。既存投資の活用・分析根拠も合わせて補強する。
キム・ヨンホQuad Minersチーフテクノロジーオフィサー(CTO)は「AIハッキングに対抗するセキュリティ基準は、AIが判断する根拠(データ)の質にある」とし、「コンテキストデータを先に確保した組織が、既存のSIEM・EDR・SOAR投資の上でAI検知と自動化の効果を高めることができる」と強調した。
<画像=Quad Minersの「ネットワークブラックボックス」が提供する3つのコンテキストデータ/Quad Miners提供>