ファッションプラットフォームMUSINSA、美容・整形情報プラットフォームのカンナムオンニ、ファンダムプラットフォームのWeverseなど、最近韓国で発生したハッキング(個人情報侵害)事故で、API(アプリケーションプログラムインターフェース)のセキュリティ脆弱性が明らかになっている。プラットフォーム間の連携やサービス提携などに使用されるAPIを通じたハッキング事例が相次いで報告されており、それに合わせたセキュリティ強化が必要だとの指摘が出ている。
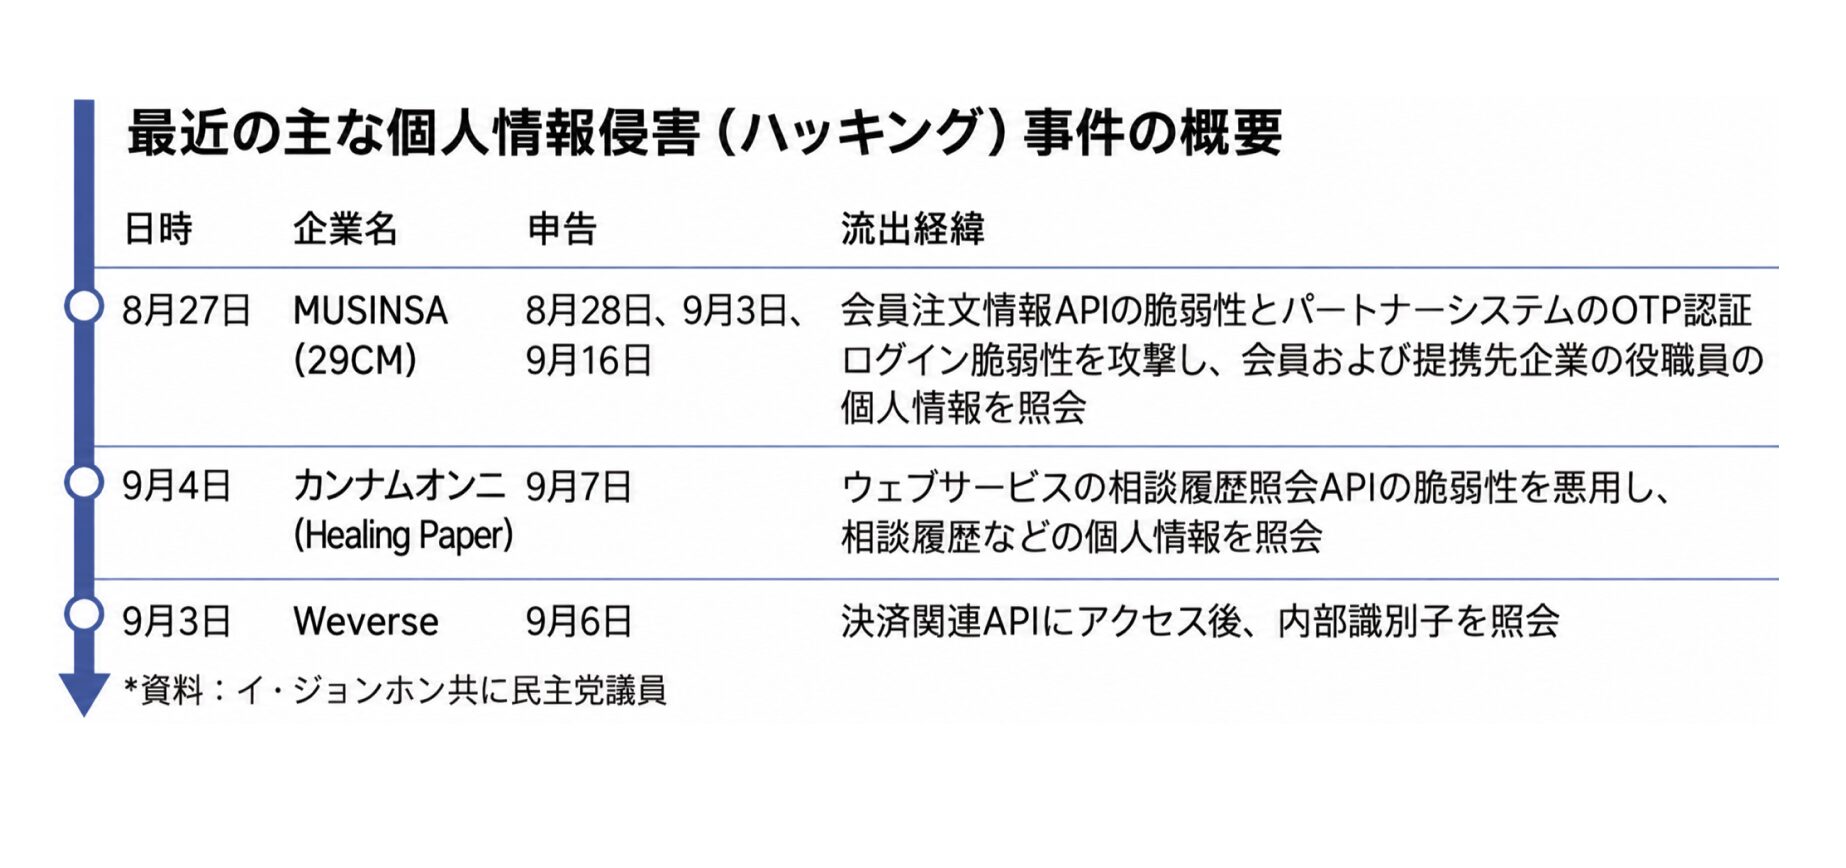
28日、情報通信業界と個人情報保護委員会などによると、最近発生したMUSINSA(29CM)、カンナムオンニ(Healing Paper)、Weverse(WEVERSE COMPANY)におけるハッキング事件は、いずれもAPIを通じて個人情報が流出したという共通点がある。今月4日に発生したカンナムオンニのハッキング事故の場合、ハッカーはWebサービスの相談履歴を照会するAPIの脆弱性を、MUSINSAでは会員注文情報APIを攻撃したことが確認された。Weverseもハッカーが決済関連APIにアクセスして個人情報を流出させたとみて、当局が調査を進めている。
プラットフォームやサービス間の連携に主に使われるAPIは、実質的な個人情報がやり取りされる通路の役割を果たす。トラフィック管理サービス「Cloudflare」が集計したトラフィック情報によると、インターネットサービス全体のトラフィックの57%がAPIを通じてやり取りされていることが分かった。実際、最近のハッキング事件ではハッカーが正常なユーザーを装って情報を要求し、APIから多数のユーザーの個人情報を収集していることが確認されている。
そのため、APIの管理が不十分な場合、ハッキングの主要な標的になり得るというのが個人情報保護委員会の指摘だ。ハッカーが正常にAPIに情報を要求するように装った後、個人情報照会権限や呼び出し回数などのセキュリティ脆弱性を悪用する手口だ。ログイン情報だけを確認して個人情報照会権限を適切に確認しなかったり、1回の情報要求で必要のない個人情報まで応答データに含めたりする場合、大規模な個人情報流出につながりかねないというのが個人情報保護委員会側の説明だ。
特にAPIで個人情報を処理する場合、ホームページの利用者が確認していない情報までやり取りされる可能性がある。Webページでは顧客の名前だけを入力して商品を購入したとしても、連結された情報の特性上、メールアドレスや電話番号、住所などの個人情報が一緒に移動する可能性があるとの指摘だ。
このほか、AI(人工知能)などのプログラムを通じた自動化攻撃によって個人情報流出の規模が拡大しうる点、使用していないAPIを削除・管理しない場合にセキュリティ脆弱性となる点、異動・退社など人事に伴う権限管理の不備なども問題点として浮上した。
個人情報保護委員会は、こうした脆弱性を管理するため、APIを活用する事業者に対し、設計段階から個人情報最小化の原則を遵守すること、最小権限の原則に沿ってAPI権限を付与・管理すること、運営中のAPIリストを識別・最新化し点検することなどを勧告した。あわせて、APIの提供を受けてサービスを運営する事業者に対しても、応答データにサービスと無関係な個人情報が含まれていないか確認し、不要な個人情報は直ちに削除するよう求めた。
イム・ジョンイン高麗大学情報保護大学院教授は「エージェンティックAI時代へ移行する過程でAPIを活用した情報移動は増加せざるを得ず、セキュリティ事故のリスクも高まっている」とし、「個人情報を扱う企業もAPIを活用した情報移動の過程で適切なガイドラインを設定し、さらにAIを活用した異常行動検知システムなど最新技術の導入を積極的に検討すべきだ」と助言した。
<画像=最近の主なハッキング事件の概要/グラフィック=キム・ダナ>
原文:https://www.unicornfactory.co.kr/article/2026092810440149574